Domänenspezifische Datenmigration in restriktive Zielsysteme
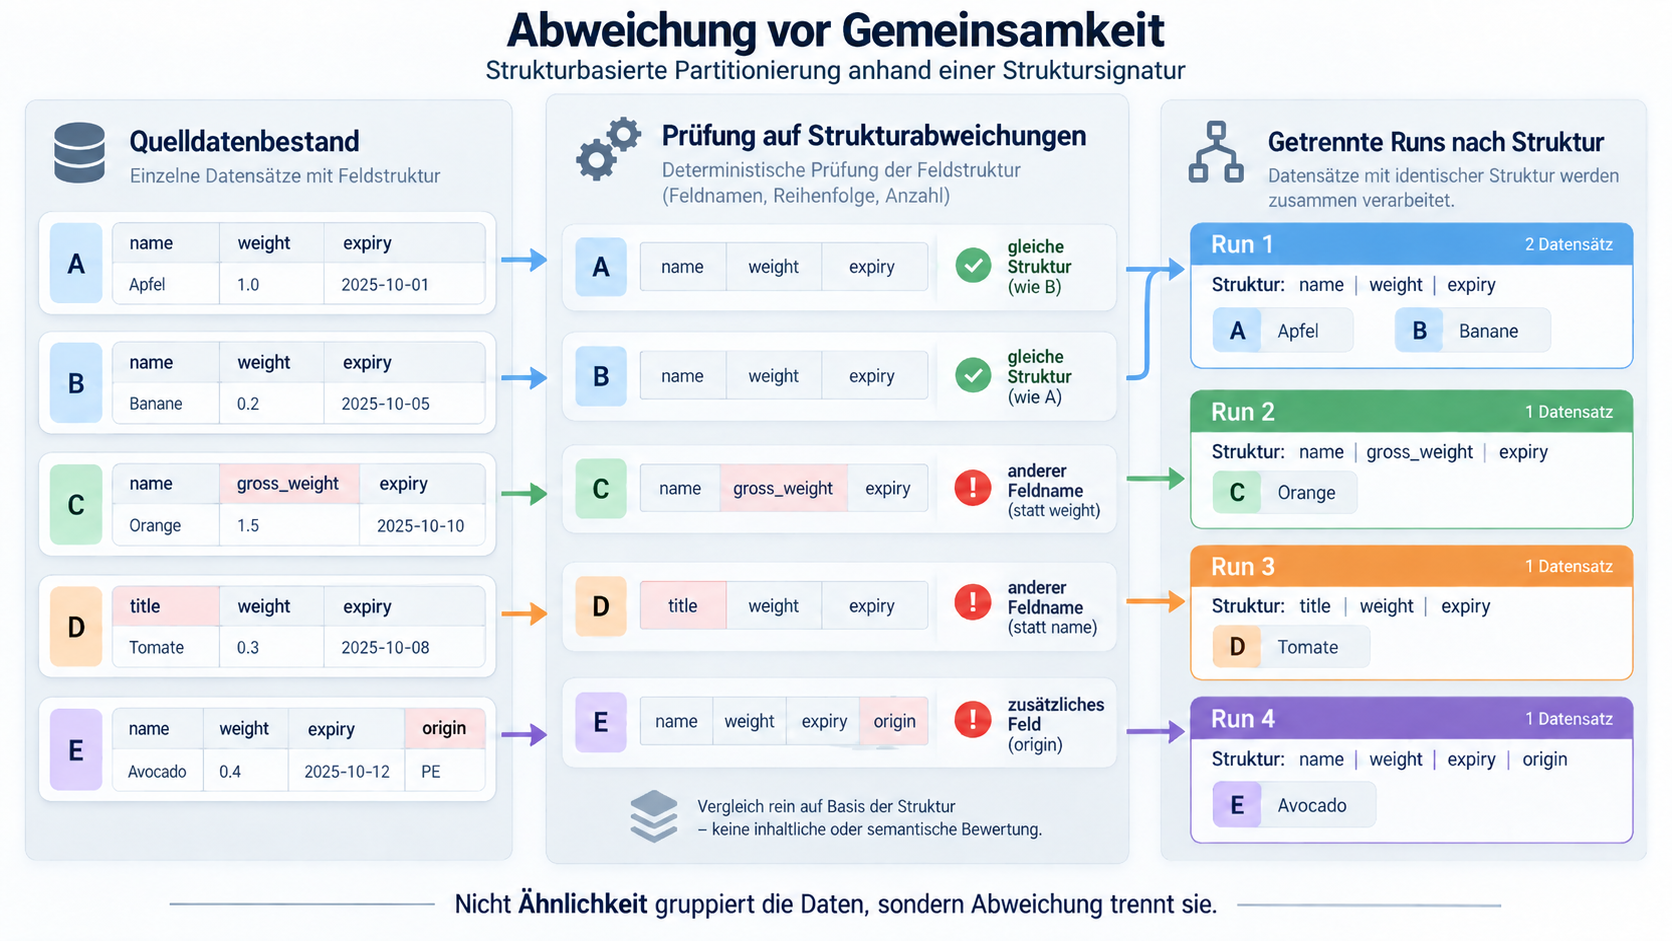
Grundhaltung Ein Migrationswerkzeug, das historisch gewachsene Daten in ein restriktives Zielsystem überführt, tut gut daran, sich auf eine klar abgegrenzte Aufgabe zu beschränken: Daten technisch überführen. Möglichst vollständig, deterministisch und nachvollziehbar. Über Inhalte trifft es grundsätzlich keine fachliche Aussage – nicht weil es dazu prinzipiell unfähig wäre, sondern weil Inhaltsbewertung nicht Bestandteil der eigentlichen Migration … Weiterlesen
Meine KI ist besser als deine KI

Es gibt oft eine Passung zwischen dem Selbstverständnis eines Unternehmens und der Art, wie Menschen dessen Produkte nutzen. Produkt kann X → Nutzer braucht X. Sondern: Warum bauen wir überhaupt? Wofür soll Technologie gut sein?Welche Verantwortung wollen wir tragen?Wieviel Macht wollen wir über Konkurrenz und Nutzer erlangen?Und wie gehen wir mit Macht, Möglichkeiten und Grenzen … Weiterlesen

„Widerrufsbutton“ mit Blick auf BGB und DSGVO

Die Balance Der Widerrufsbutton hat zwei Aufgaben, die man sauber voneinander trennen sollte: Er muss die Abgabe einer Widerrufserklärung einfach machen. Gleichzeitig darf er nicht zur Schnittstelle werden, über die Unbefugte Informationen zu Verträgen, Bestellungen oder Kunden erhalten. Genau an dieser Stelle treffen BGB und DSGVO aufeinander. Und eigentlich widersprechen sie sich überhaupt nicht. Im … Weiterlesen

Website Sicherheit

Die Website einer Organisation ist oftmals erste Touchpoint.

Es spielt für eure Reputation überhaupt keine Rolle, was ihr auf eurer Website öffentlich anbietet. Sie muss integer und verfügbar sein.

Oft wird die (WordPress-)Website isoliert als reines Marketing-Tool betrachtet. Das ist aus Security-Sicht ein fataler Fehler. Die Website ist der erste Touchpoint eures Unternehmens und ein geschäftsrelevanter digitaler Service.

Wenn sie kompromittiert wird, sprechen wir nicht nur über ein verunstaltetes Frontend. Wir sprechen über:

▪️ Unterbrochene Geschäftsprozesse und Leadverluste
▪️ Phishing-Weiterleitungen und Reputationsschäden
▪️ Die Beeinträchtigung angebundener Systeme und

Datenschutz und Personenbezogene Daten

Der EDPB definiert Verantwortlichkeit funktional nach tatsächlichen Zwecken und Mitteln. Pseudonymisierung oder bereinigte Datensätze beseitigen den Personenbezug nicht automatisch, solange eine Re-Identifizierung durch Schlüssel, Zusatzwissen oder spätere Zusammenführung realistisch möglich bleibt. Bloße Deklarationen beider Seiten sind hierfür unerheblich.

2 Things

Two things define an AI System.And one of them cannot be bought. The first is its intelligence – the capability, you can measure,compare, purchase access to and put to use. The second is the philosophy of its creators, woven into the way the system thinks, acts and responds.

Sie sind garantiert nicht paranoid.

Viele Entscheider spüren längst, dass sie die Datenströme in ihrem Unternehmen nicht mehr wirklich beherrschen – und erklären dieses Unbehagen dann vorschnell zur Paranoia. Während Einstiege in Cloud‑, Tracking‑ und SaaS‑Ökosysteme maximal bequem gestaltet werden, bleibt der Preis in Form von Abhängigkeiten, Intransparenz und fehlenden Exit‑Strategien meist unsichtbar. Dieser Text zeigt, warum das kein Gefühl, sondern eine nüchterne Zustandsbeschreibung ist – und weshalb digitale Souveränität zur Überlebensfrage für Geschäftsmodelle und Betriebsgeheimnisse geworden ist.

The Water Model of Compliant Data Architecture

The Water Model of Compliant Data Architecture
Engineering Excellence. Made in Germany.

Data is not static. It moves, accumulates, solidifies and dissolves.

A process is liquid — it flows, reacts, is observed.
A snapshot is ice — it freezes, preserves, is verified.
An aggregate is a channel — it shapes, directs, enables decisions.
A deletion is vapor — it evaporates, disperses, leaves trace evidence.

No compliant system can exist without all four states.

*Water does not need instructions to flow downhill.
It simply takes a stance to shape something meaningful.*

— Murat Arici, Arimetion™ · Germany · 2026

Cyber-Versicherung 2026:

Wer eine Cyberversicherung abschließt, glaubt sich geschützt. Was viele Geschäftsführer nicht wissen: Ihre Police enthält Obliegenheiten, die faktisch NIS2-Niveau entsprechen – obwohl sie gar nicht unter NIS2 fallen. Wer diese Pflichten im Schadenfall nicht lückenlos nachweisen kann, bekommt kein Geld. Bis zu 40% aller Cyber-Claims werden 2026 aus genau diesem Grund abgelehnt. Ein Beitrag über das gefährlichste Missverständnis im deutschen Mittelstand.